Indice dei contenuti
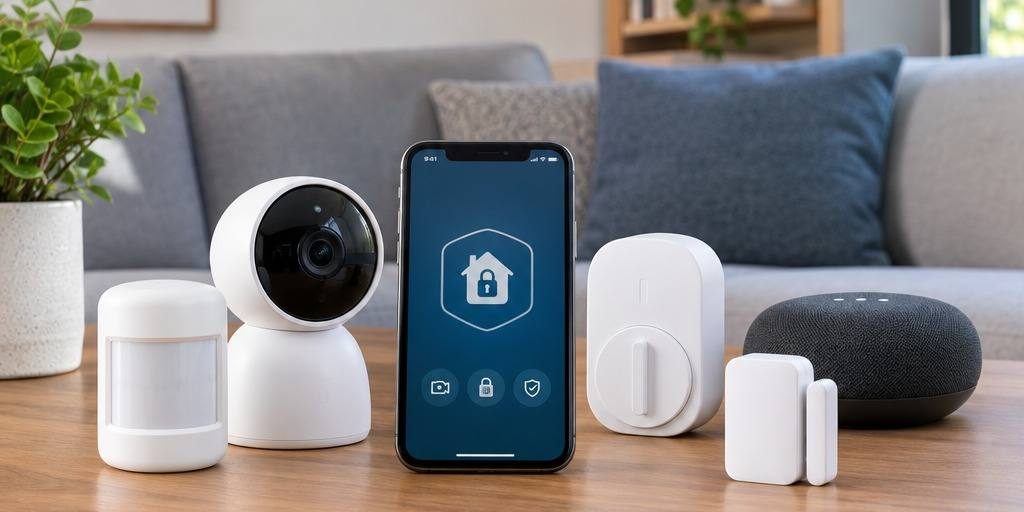
Telecamere, serrature, assistenti vocali e prese connesse possono ampliare la superficie di attacco della rete domestica. Questa guida alla sicurezza sui dispositivi smart home spiega come individuare gli apparecchi più esposti, correggere le configurazioni deboli e riconoscere i segnali sospetti. Include inoltre criteri di acquisto e una checklist periodica.
Perché i dispositivi connessi possono diventare vulnerabili
Ogni apparecchio collegato aggiunge un possibile punto di accesso alla rete. I rischi dei dispositivi connessi aumentano con password predefinite, firmware obsoleto e servizi remoti inutili. Anche un prodotto semplice, come una presa intelligente, può comunicare con server esterni e raccogliere dati sulle abitudini domestiche.
Quali apparecchi proteggere per primi in base a dati e funzioni
La priorità dipende dalle informazioni trattate e dalle azioni consentite. Telecamere, serrature, citofoni, allarmi e baby monitor richiedono controlli immediati. Seguono assistenti vocali, televisori, elettrodomestici, lampadine e prese. Un accesso illecito a una serratura comporta conseguenze diverse rispetto al controllo di una lampadina.
Occorre valutare anche microfoni, posizione, registrazioni e collegamenti con altri servizi. Le vulnerabilità della smart home possono infatti propagarsi quando più apparecchi condividono account, password o rete. Gli attacchi informatici domestici non richiedono sempre tecniche sofisticate: spesso sfruttano credenziali riutilizzate o impostazioni lasciate attive.
Il dato di Consumers’ Forum e i suoi limiti
Secondo una dichiarazione di Consumers’ Forum, riportata da ANSA il 14 novembre 2026, nelle case italiane sarebbero presenti circa 100 milioni di dispositivi connessi. Uno su tre potrebbe risultare vulnerabile. Il dato descrive l’ampiezza del problema, ma non permette di stimare il rischio della singola abitazione.
Mancano, nel materiale disponibile, dettagli su campione, modelli esaminati e definizione di vulnerabilità. Va quindi letto come indicazione generale, non come diagnosi. Il rischio concreto dipende da supporto del produttore, configurazione, esposizione a Internet e tempestività degli aggiornamenti.
Inventario iniziale e controllo dei dispositivi non più supportati
Il controllo dei dispositivi IoT parte da un inventario. Consultare l’elenco degli apparecchi collegati nel pannello del router, quindi associare ogni voce a un prodotto reale. Annotare marca, modello, indirizzo di rete, applicazione usata, proprietario dell’account e stanza. Verificare anche eventuali dispositivi dimenticati nei cassetti ma ancora alimentati.
Come verificare modello, firmware, accessi e durata del supporto
Per ogni prodotto, aprire l’applicazione ufficiale e confrontare la versione installata con quella indicata dal produttore. Attivare l’aggiornamento firmware automatico, se disponibile. Controllare inoltre la cronologia degli accessi, i telefoni autorizzati e le integrazioni con assistenti vocali o piattaforme esterne.
- Registrare la data dell’ultimo aggiornamento riuscito.
- Cercare la politica ufficiale sulla durata del supporto.
- Rimuovere utenti, applicazioni e collegamenti non riconosciuti.
- Segnalare i prodotti privi di aggiornamenti da oltre dodici mesi.
Dodici mesi non indicano automaticamente la fine del supporto: la frequenza varia per modello. Tuttavia, giustificano una verifica con il produttore. Se la fine del supporto di sicurezza è confermata, sostituire il prodotto oppure isolarlo, disattivando accesso remoto e funzioni non indispensabili.
Le protezioni essenziali per account e rete Wi-Fi
Cambiare subito le credenziali predefinite. Usare password uniche, lunghe almeno 16 caratteri, conservate in un gestore affidabile. Attivare l’autenticazione a due fattori, preferendo un’applicazione di codici o una chiave fisica quando il servizio offre queste opzioni.
Aggiornare anche router e ripetitori. Usare WPA3 oppure WPA2 con cifratura AES, se WPA3 non è disponibile. Disattivare WPS, amministrazione remota e inoltri di porte non necessari. Una rete Wi-Fi separata, o una rete ospiti IoT, limita i collegamenti diretti verso computer e telefoni.
La separazione funziona solo se il router impedisce la comunicazione tra ospiti e rete principale. Verificare questa opzione nel pannello amministrativo. Evitare di pubblicare telecamere o centraline direttamente su Internet: per l’accesso esterno, utilizzare il servizio protetto del produttore o una VPN configurata correttamente.
Privacy, applicazioni e servizi remoti da configurare
La privacy della smart home dipende anche dalle autorizzazioni. Un’applicazione per lampadine, per esempio, raramente necessita di microfono, contatti e posizione continua. Concedere solo i permessi indispensabili e scegliere l’accesso alla posizione durante l’uso, quando compatibile.
Disattivare l’accesso remoto se il controllo fuori casa non serve. Per telecamere e campanelli, definire durata delle registrazioni, zone escluse e notifiche. Controllare chi può vedere le immagini e proteggere con particolare cura gli account condivisi. Le registrazioni delle telecamere non dovrebbero includere aree pubbliche o proprietà altrui senza una necessità legittima.
Rivedere ogni tre mesi dispositivi autorizzati, registrazioni vocali e servizi collegati. Dopo la vendita o la dismissione, eseguire il ripristino di fabbrica e rimuovere l’apparecchio dall’account. Il solo spegnimento non cancella credenziali e dati locali.
Criteri di sicurezza per scegliere un nuovo dispositivo
Prima dell’acquisto, verificare se il produttore dichiara per quanti anni fornirà aggiornamenti. Preferire dispositivi smart sicuri con aggiornamenti automatici, autenticazione a due fattori e comunicazioni cifrate. L’informativa privacy deve spiegare quali dati vengono raccolti, dove sono conservati e come cancellarli.
Controllare inoltre se le funzioni essenziali restano disponibili senza abbonamento o connessione continua. Un prodotto utilizzabile localmente riduce la dipendenza dal servizio remoto. Evitare modelli senza pagina di assistenza, cronologia degli aggiornamenti o procedura chiara per segnalare falle.
Il prezzo non garantisce sicurezza. Contano supporto aggiornamenti, trasparenza e possibilità di revocare gli accessi. Prima di comprare una serratura o una telecamera, verificare anche la disponibilità di ricambi, assistenza tecnica e procedura di recupero dell’account.
Checklist periodica, segnali sospetti e ricorso all’assistenza
Eseguire questa checklist di sicurezza smart home ogni tre mesi e dopo ogni cambio di router, telefono o inquilino:
- installare gli aggiornamenti disponibili;
- controllare utenti, sessioni e dispositivi collegati;
- eliminare integrazioni inutilizzate;
- provare notifiche, sensori e registrazioni;
- verificare che la rete IoT resti isolata.
I segnali di un dispositivo compromesso includono riavvii frequenti, impostazioni modificate, luci o motori attivati senza comando e accessi da località sconosciute. Anche un consumo di dati improvvisamente elevato merita attenzione, ma le soglie variano per modello e tipo di utilizzo.
In presenza di anomalie, scollegare l’apparecchio da Internet senza cancellare subito i registri. Cambiare la password da un dispositivo affidabile, revocare le sessioni e contattare l’assistenza. Per serrature, allarmi e apparecchi elettrici, fermarsi se compaiono surriscaldamento, odore anomalo o malfunzionamenti fisici. Non tentare riparazioni interne.
Domande frequenti
Qual è il rischio principale dei dispositivi IoT domestici?
Il rischio principale è un accesso non autorizzato che esponga dati, immagini o comandi. Credenziali deboli e firmware obsoleto aumentano questa possibilità.
È meglio usare una rete separata per i dispositivi connessi?
Sì. Una rete dedicata limita i movimenti verso computer e telefoni, purché il router isoli realmente i diversi gruppi.
Come capire se un dispositivo non riceve più aggiornamenti?
Controllare l’applicazione, la pagina di supporto e le comunicazioni del produttore. Se mancano informazioni, chiedere conferma all’assistenza indicando il modello esatto.